Workflow operativo SOC
Dalla segnalazione all’incidente, senza perdere il contesto.
ShadowThreat riunisce segnalazioni, approfondimenti, evidenze e incidenti in due percorsi operativi. L’AI prepara una proposta; l’analista la verifica, decide e mantiene la responsabilità dell’esito.
Segnalazioni, asset, evidenze e decisioni nello stesso percorso operativo.
Dal segnale al caso
Due percorsi operativi. Un unico punto di controllo.
Quando le informazioni sono già sufficienti, una segnalazione può diventare subito un incidente. Quando serve approfondire, più segnali possono essere collegati e analizzati insieme. Entrambi i percorsi conservano ambiente, evidenze e decisioni.
Segnali in ingresso→Segnalazioni
Percorso rapido
Valutazione inizialeDecisione dell’analista
Percorso investigativo
Segnali collegatiApprofondimentoAnalisiApertura del caso
Disponibilità secondo configurazione e attivazione progressivaCaso operativo (incidente)Evidenze · Attività · Aggiornamenti
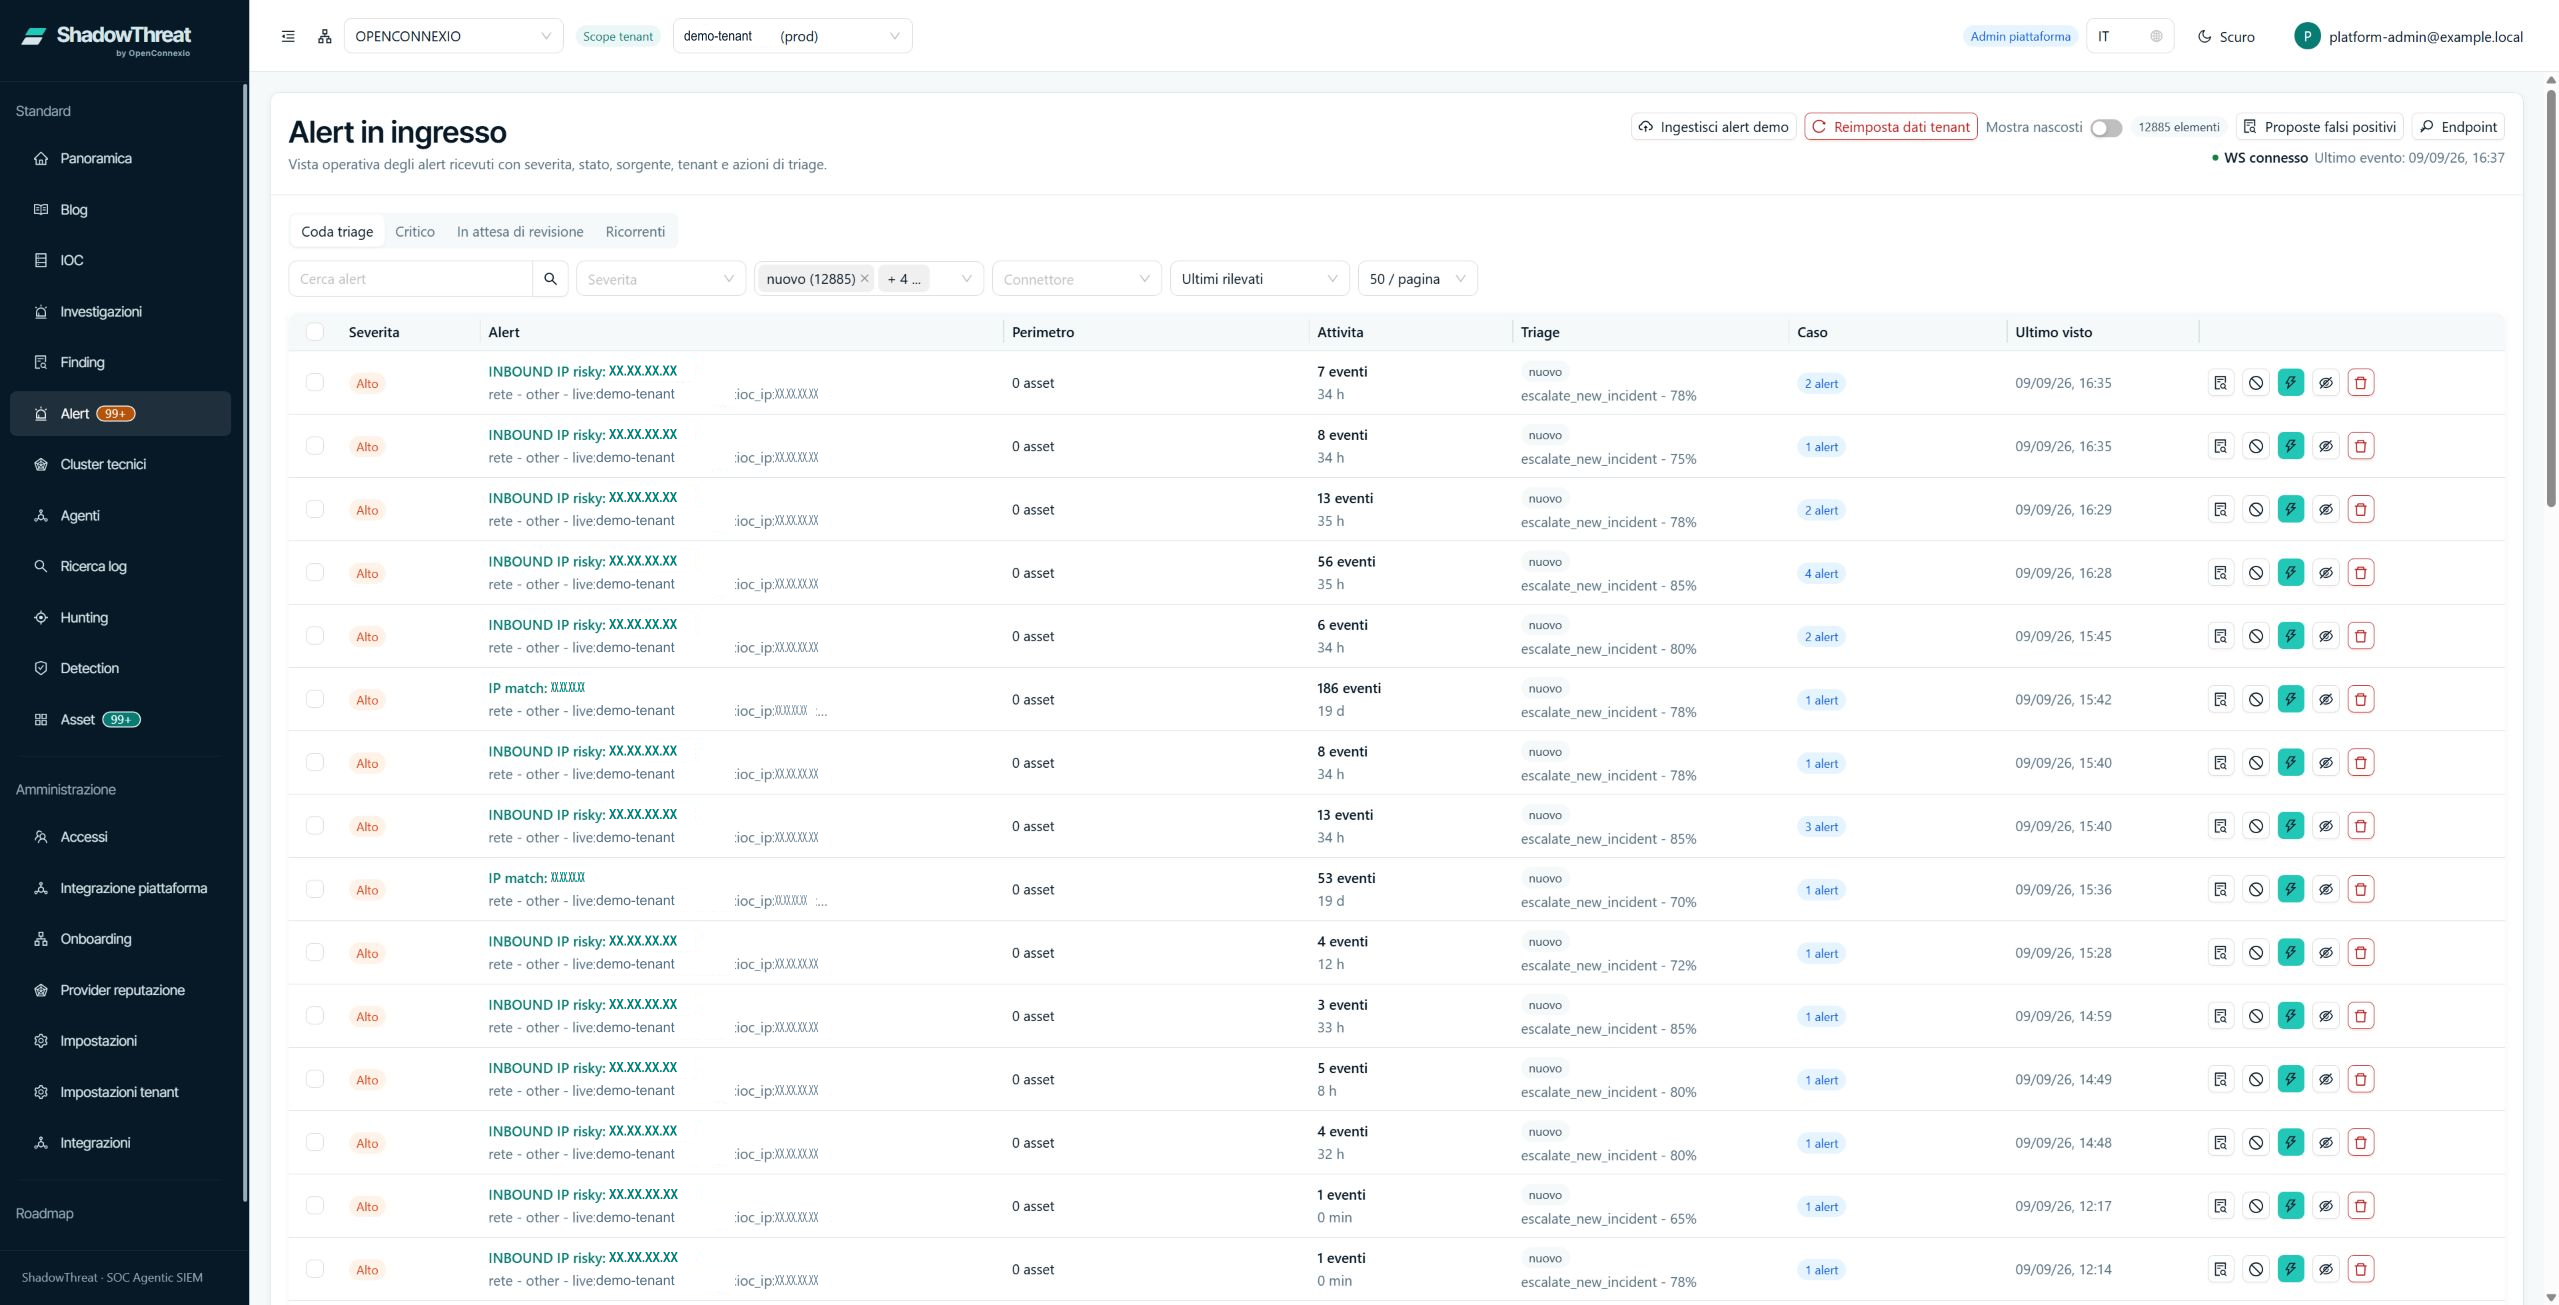
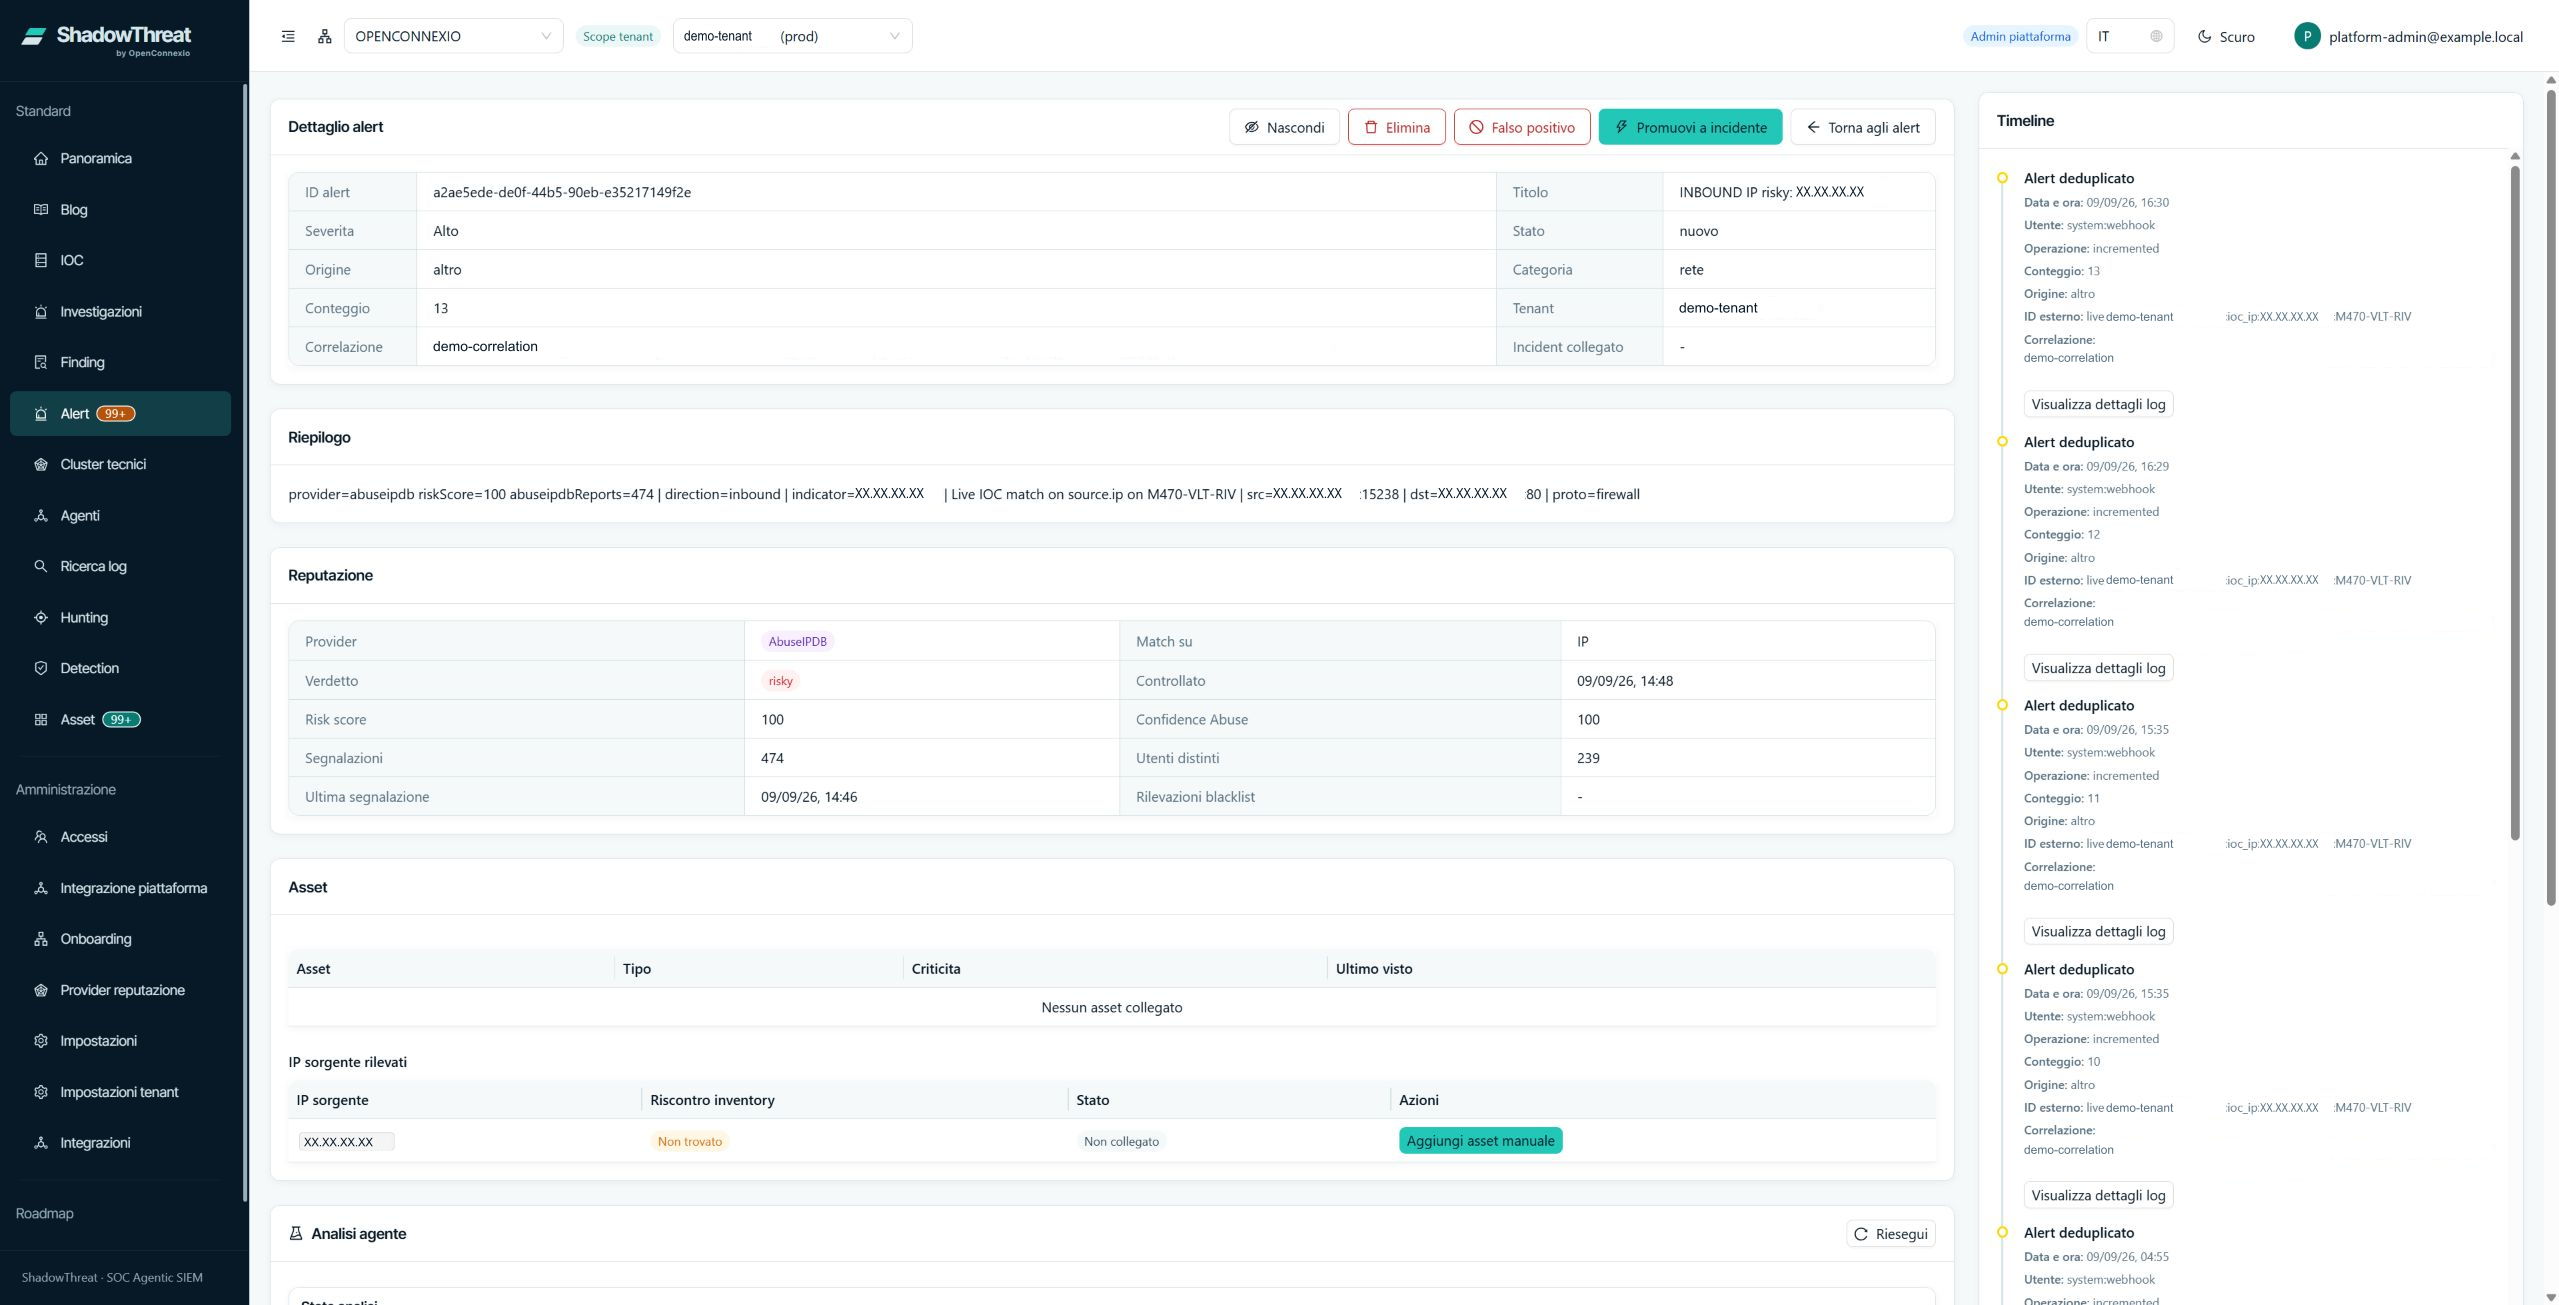
01 — Segnalazioni in ingresso
Vedi subito cosa richiede attenzione.
Ricerca, gravità, stato, sorgente, ricorrenza e ambiente selezionato aiutano l’analista a stabilire le priorità. Ogni segnalazione mantiene disponibili dettagli tecnici, asset, cronologia e azioni operative.
- Cliente e ambiente sempre visibili
- Priorità, stato e attività recenti
- Asset e dettagli utili alla valutazione
02 — Valutazione assistita
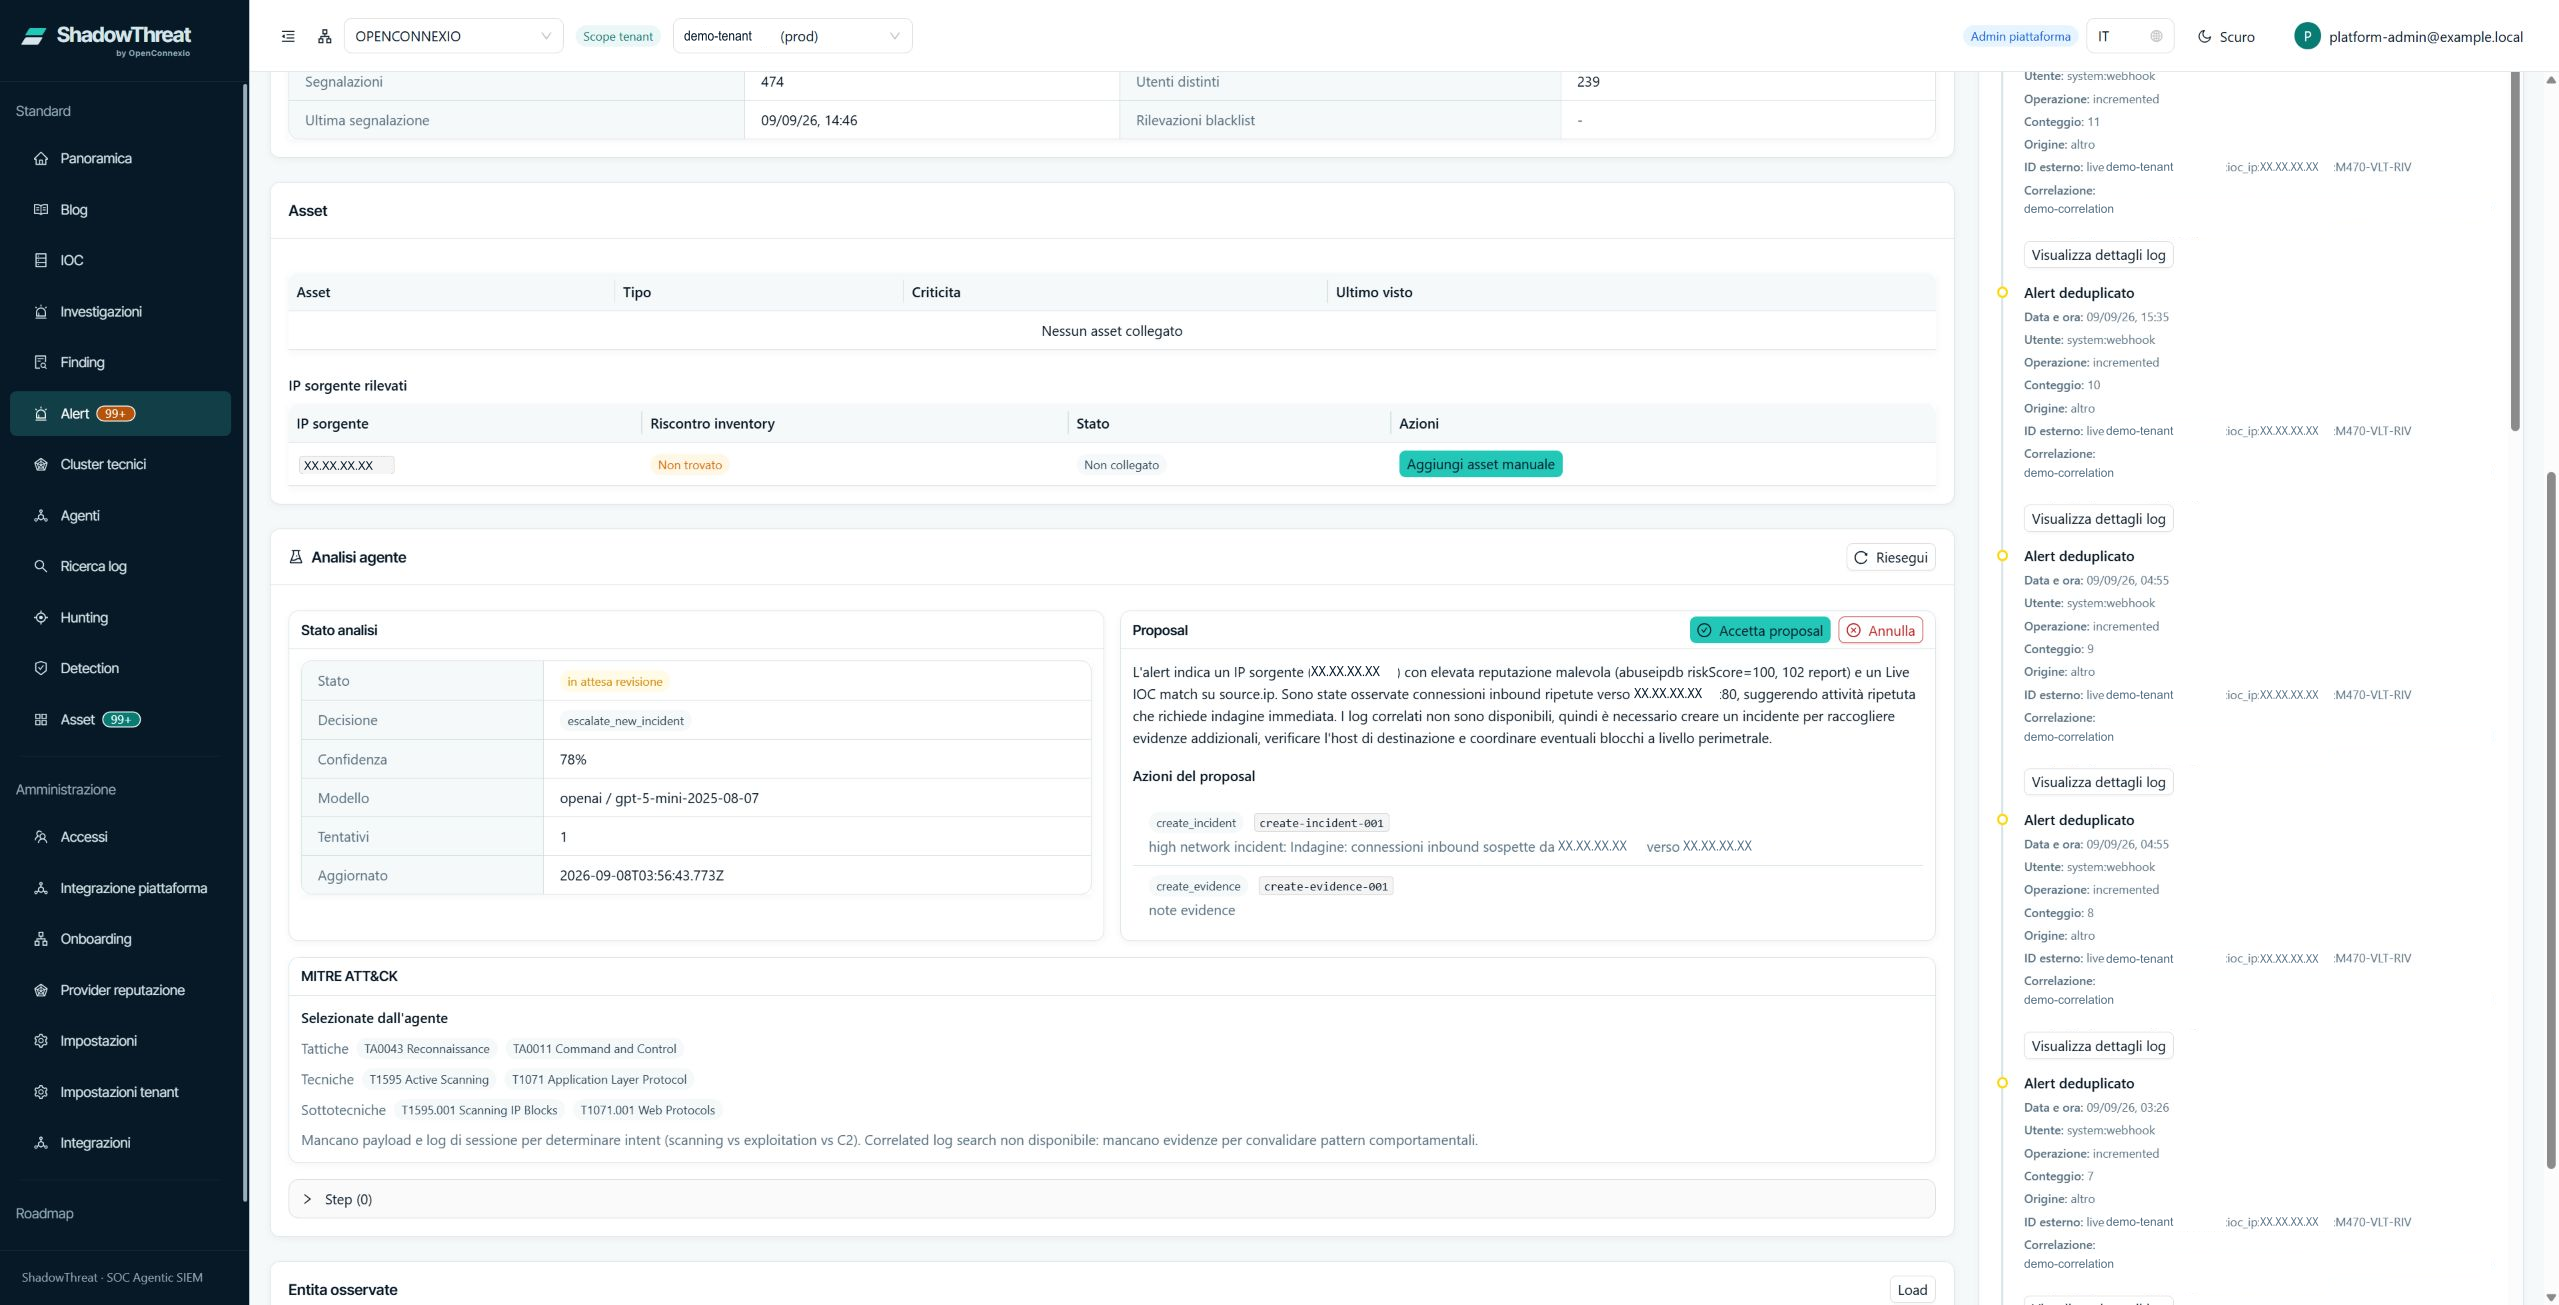
L’AI prepara la proposta. L’analista governa l’esito.
Per ogni analisi ShadowThreat mostra una proposta, le motivazioni, il livello di affidabilità e le azioni suggerite. Nessuna azione viene applicata senza la verifica dell’analista.
- Avviare o ripetere l’analisi
- Leggere proposta, motivazioni e passaggi
- Accettare la proposta quando applicabile
- Annullare l’analisi
- Aprire un incidente in base al contesto e alle autorizzazioni
L’AI supporta la valutazione: la decisione e la responsabilità restano all’analista.
03 — Collegare i segnali
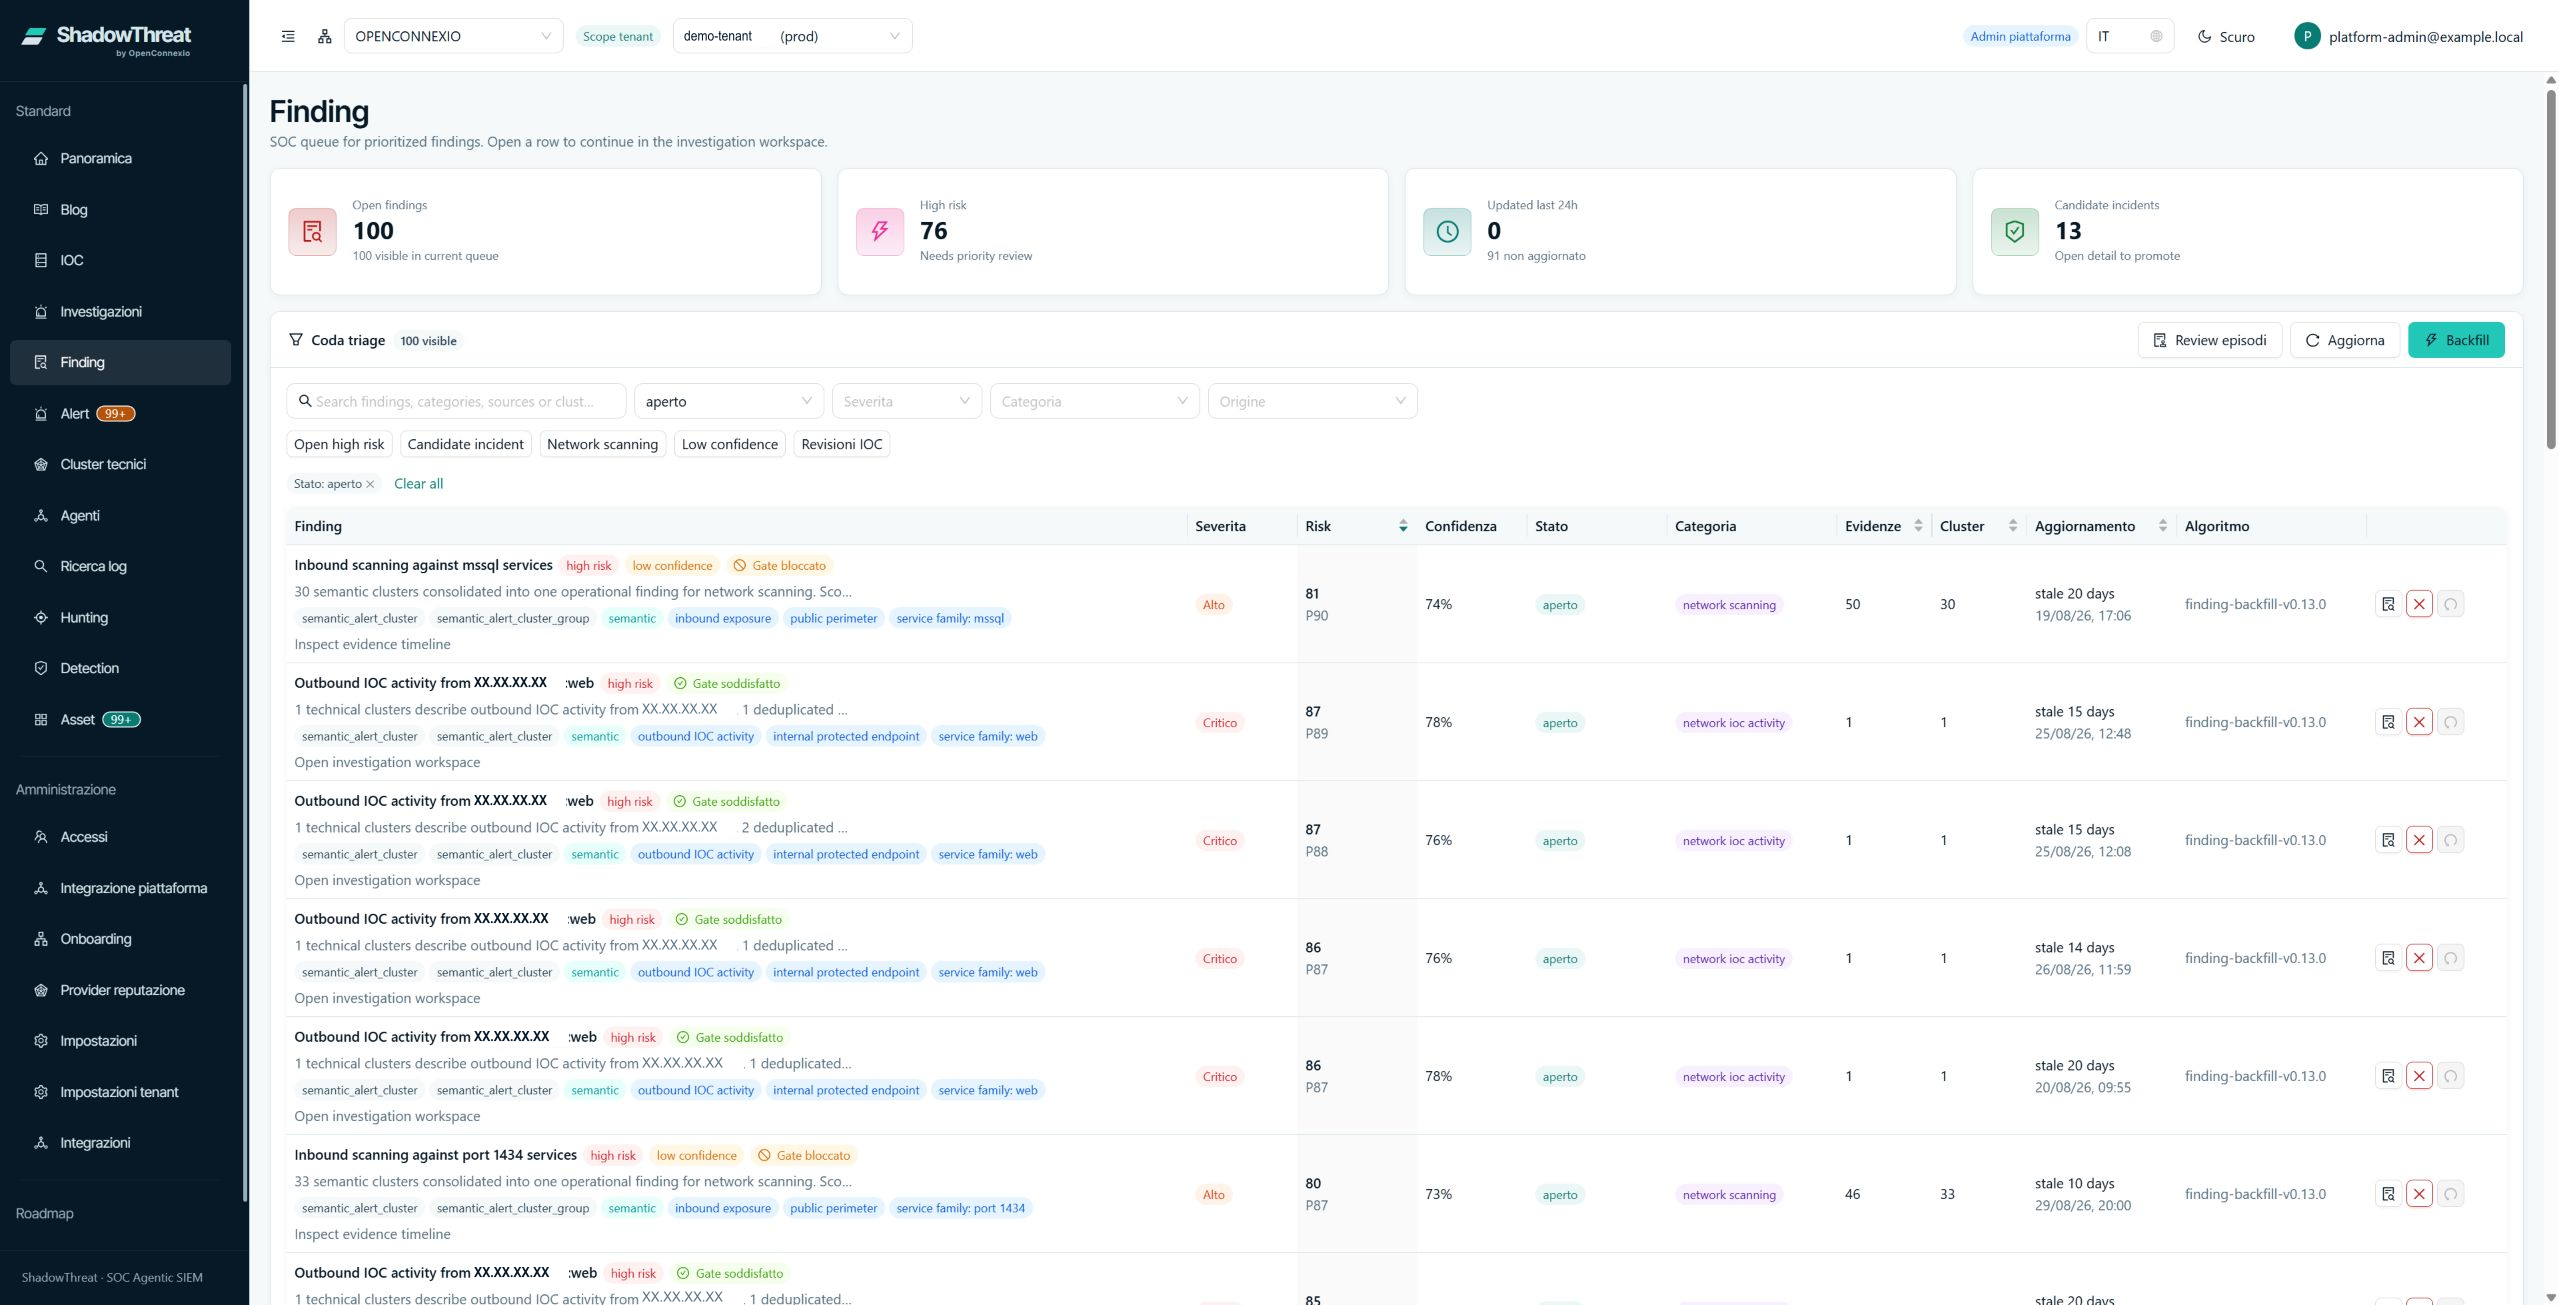
Attivazione controllataQuando una segnalazione non basta, collega i segnali.
Quando più segnalazioni sembrano riferirsi allo stesso problema, ShadowThreat le raccoglie in un unico approfondimento, conservando gravità, rischio, evidenze, sistemi coinvolti e cronologia prima dell’eventuale apertura di un incidente.
Capacità e disponibilità dipendono dalla configurazione e dal perimetro di rilascio.
04 — Gestione dell’incidente
Trasforma ciò che hai verificato in un caso da gestire.
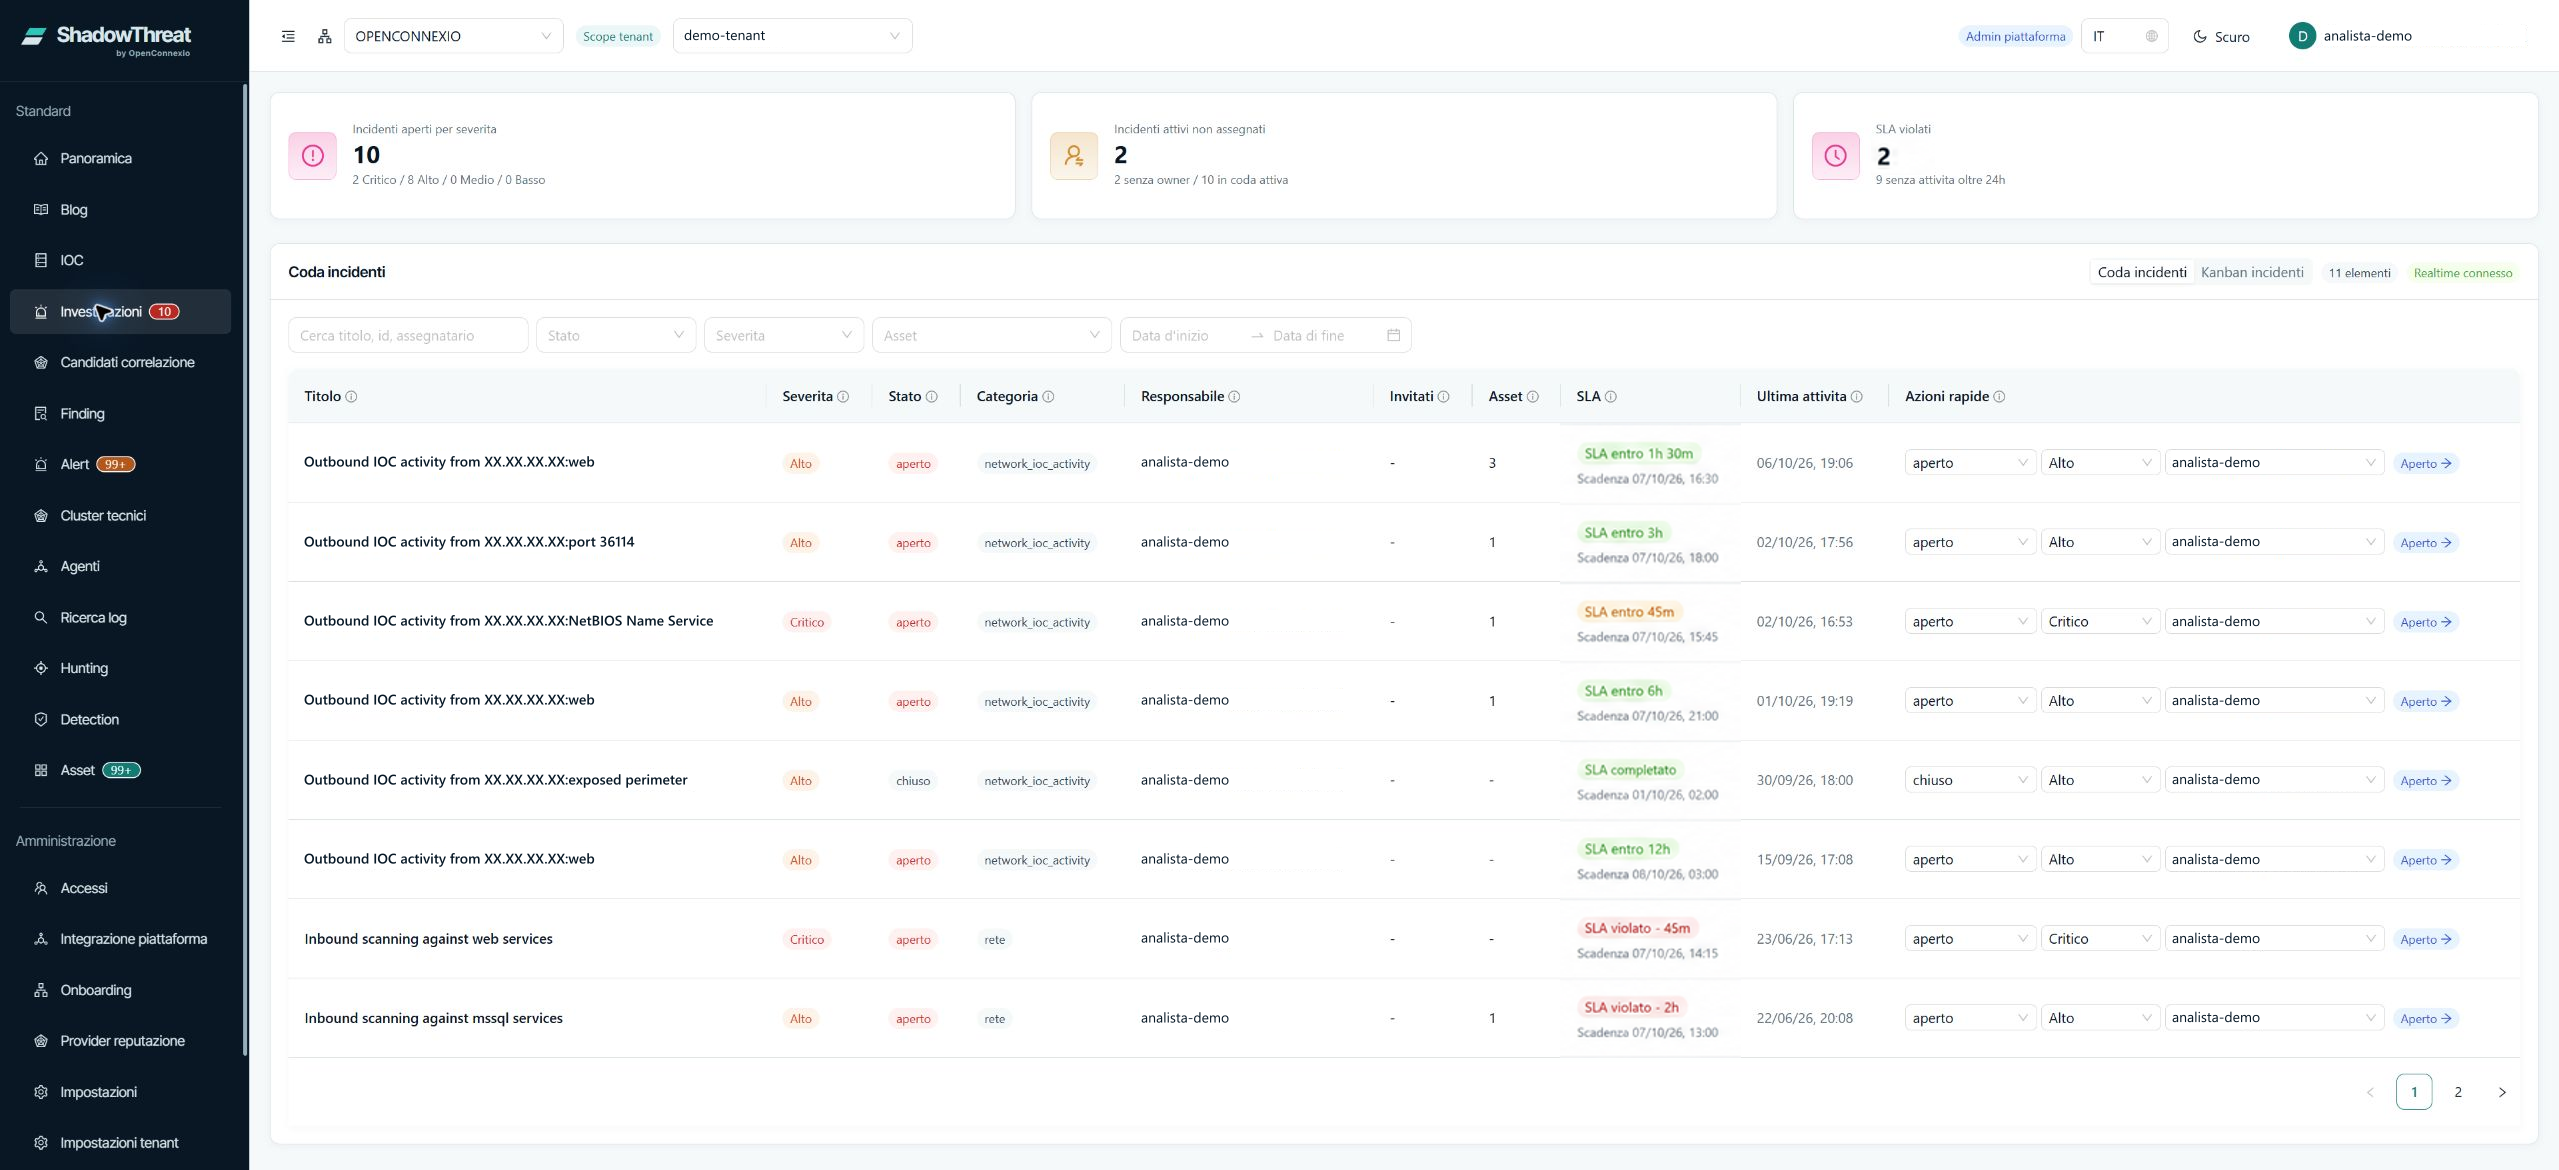
Una segnalazione o un approfondimento possono diventare un incidente. Il caso mantiene collegati punto di partenza, evidenze, attività e task, insieme a stato e responsabilità operative.
Perimetro e controllo (scope)
Ogni passaggio resta associato al cliente e all’ambiente corretti.
Cliente, ambiente separato (tenant), ruoli e sorgenti definiscono il perimetro operativo. Segnalazioni, approfondimenti, incidenti, analisi, proposte, evidenze e decisioni restano associati a quell’ambito.
- Cliente e ambiente sempre visibili
- Decisione umana nei passaggi governati
- Evidenze collegate al caso
FAQ
Come gestiamo un caso, passo dopo passo?
Ho già verificato una segnalazione. Posso aprire subito un incidente?
Sì. Se hai già gli elementi per intervenire e il tuo ruolo lo consente, puoi aprire l’incidente direttamente dalla segnalazione. Nel caso ritrovi l’avviso di partenza e le evidenze collegate. Puoi quindi indicare chi se ne occupa e quali attività servono.
Mentre verifico un avviso arriva un nuovo elemento. Posso ripetere l’analisi?
Sì, se il triage assistito è attivo nel tuo ambiente. Puoi tornare all’avviso, ripetere l’analisi e leggere le motivazioni della nuova proposta. Prima di procedere, confrontale con l’elemento che hai appena verificato.
Siamo in due sullo stesso incidente. Dove segniamo chi deve fare la prossima verifica?
Nel caso puoi indicare il responsabile dell’incidente e assegnare le singole attività. Per esempio, puoi affidare a un collega la verifica dei log del server. Tenete gli aggiornamenti nel caso, così entrambi vedete a chi tocca e a che punto è il lavoro.
Vedi il percorso sul tuo caso
Segui una segnalazione fino alla decisione operativa.
Descrivici una segnalazione o un’esigenza: prepariamo una dimostrazione coerente con il modo in cui la tua organizzazione gestisce la sicurezza.