Panoramica operativa
Avvisi aperti, incidenti in corso, sistemi monitorati e integrazioni disponibili per il cliente o l’ambiente selezionato.
Piattaforma
ShadowThreat raccoglie avvisi di sicurezza, sistemi coinvolti, evidenze e attività. Per ogni caso mostra cosa è successo, chi deve intervenire e a quale organizzazione o ambiente appartiene.
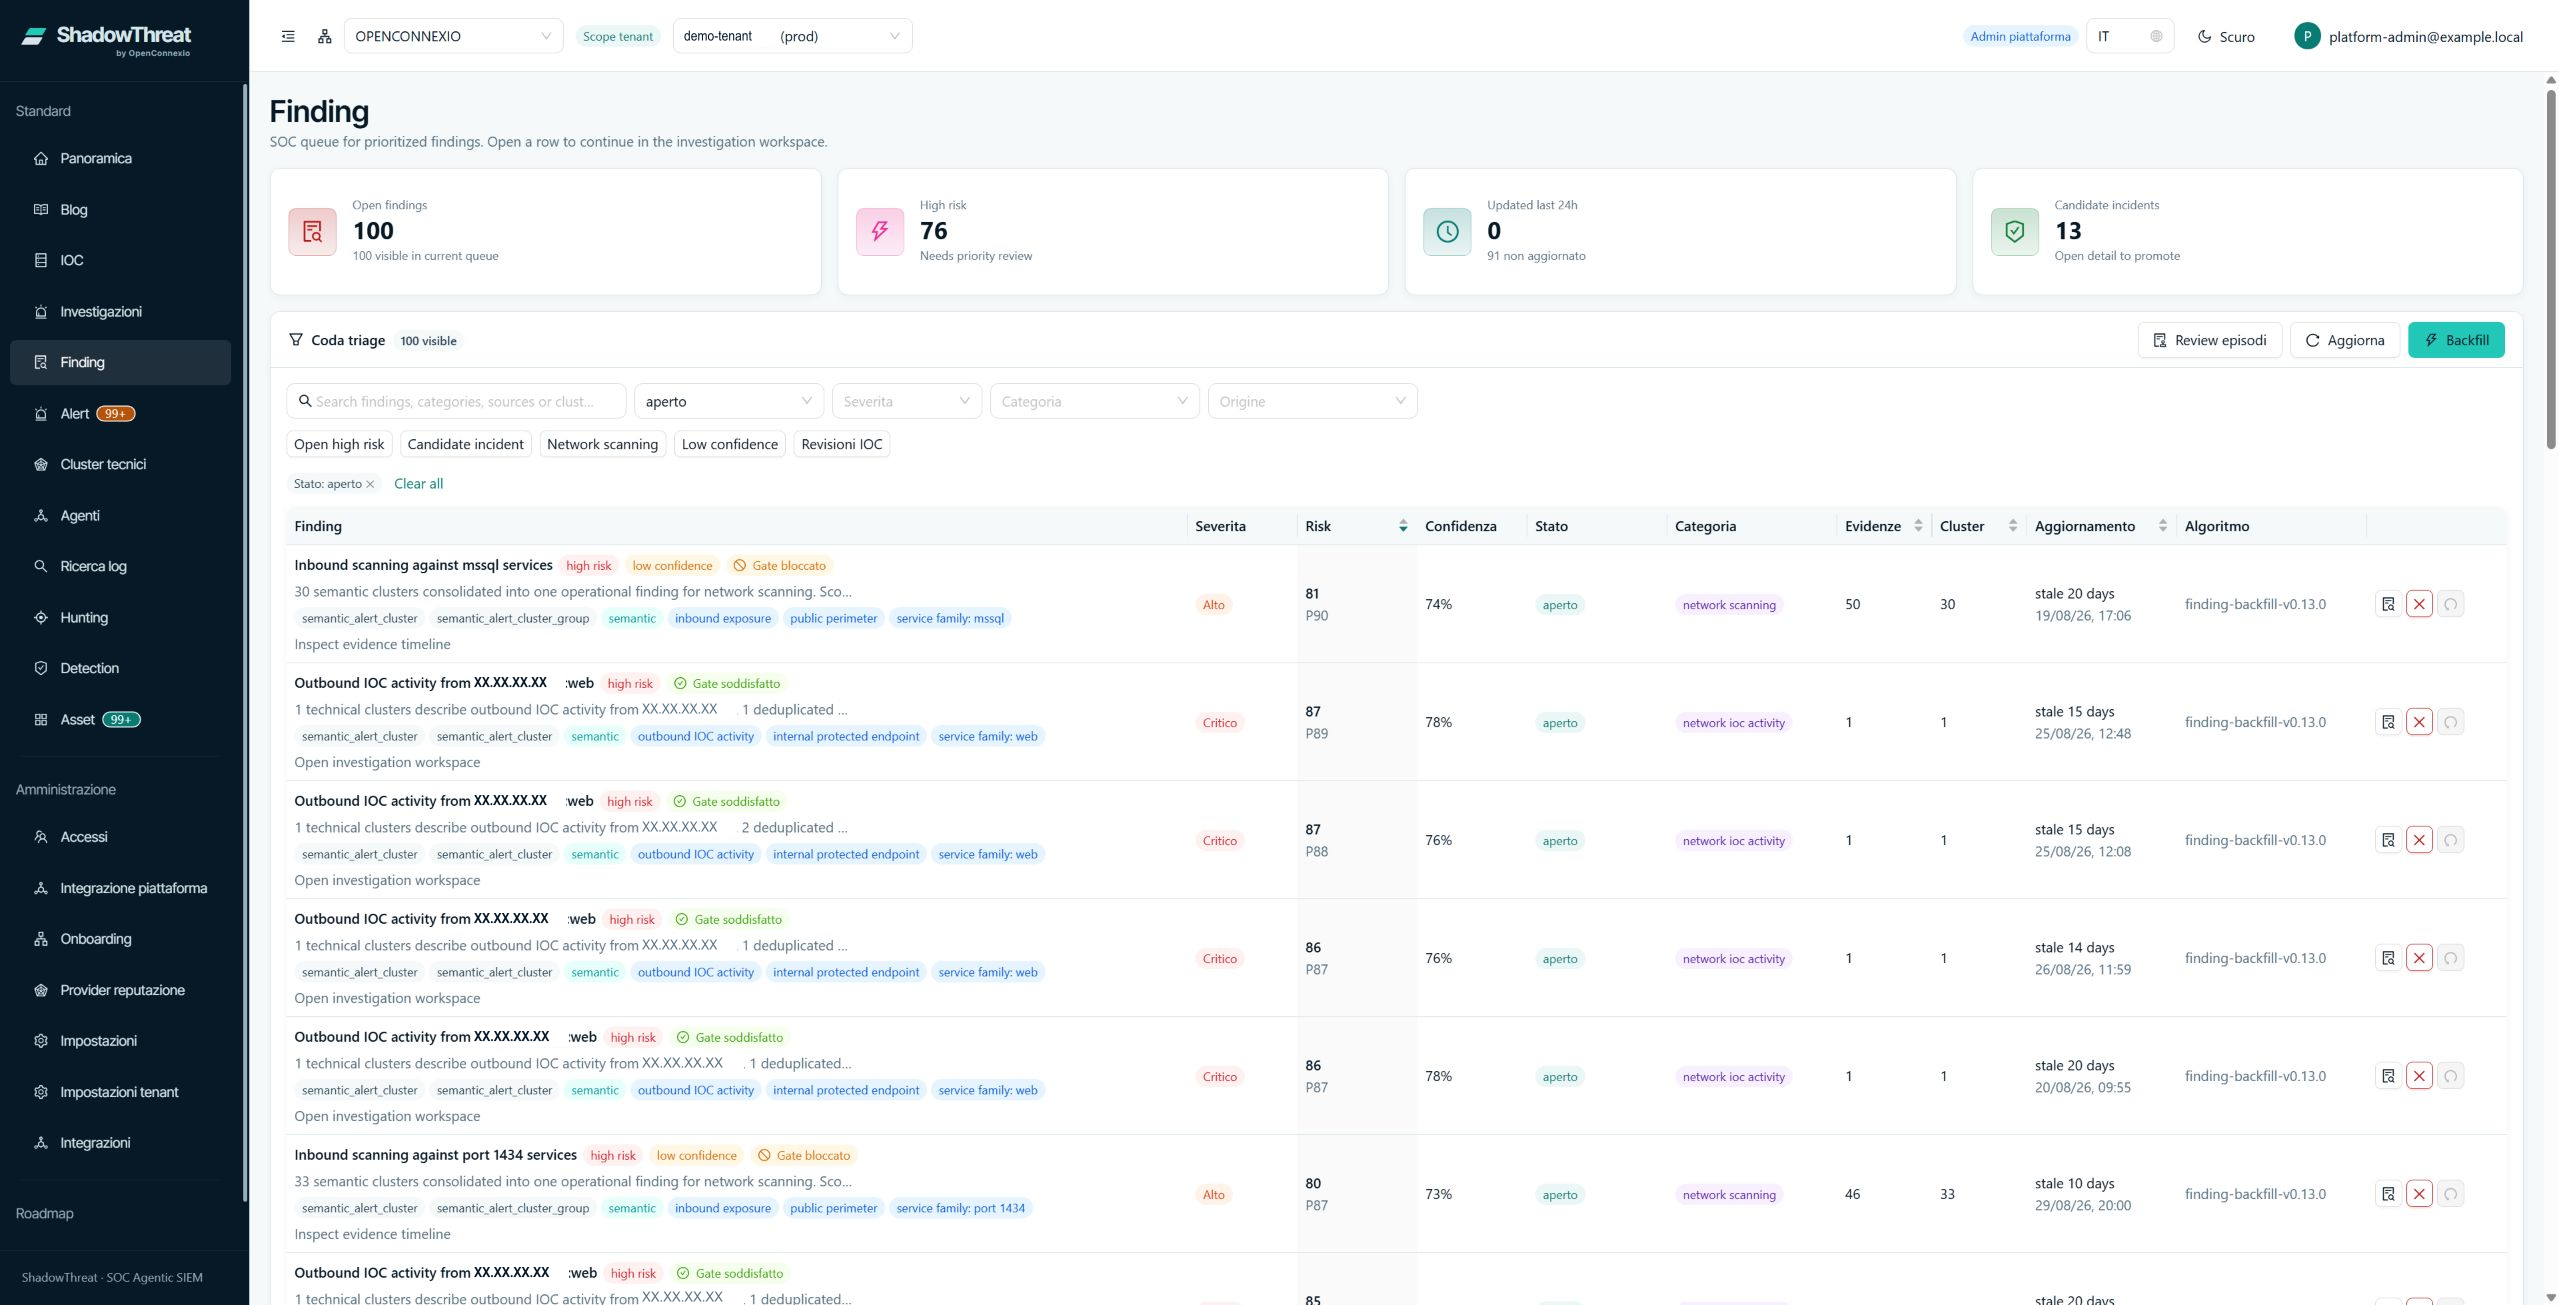
Funzioni operative
Ogni schermata indica chiaramente il cliente o l’ambiente a cui si riferiscono i dati. Funzioni e viste disponibili variano in base al ruolo dell’utente e alla configurazione scelta.
Avvisi aperti, incidenti in corso, sistemi monitorati e integrazioni disponibili per il cliente o l’ambiente selezionato.
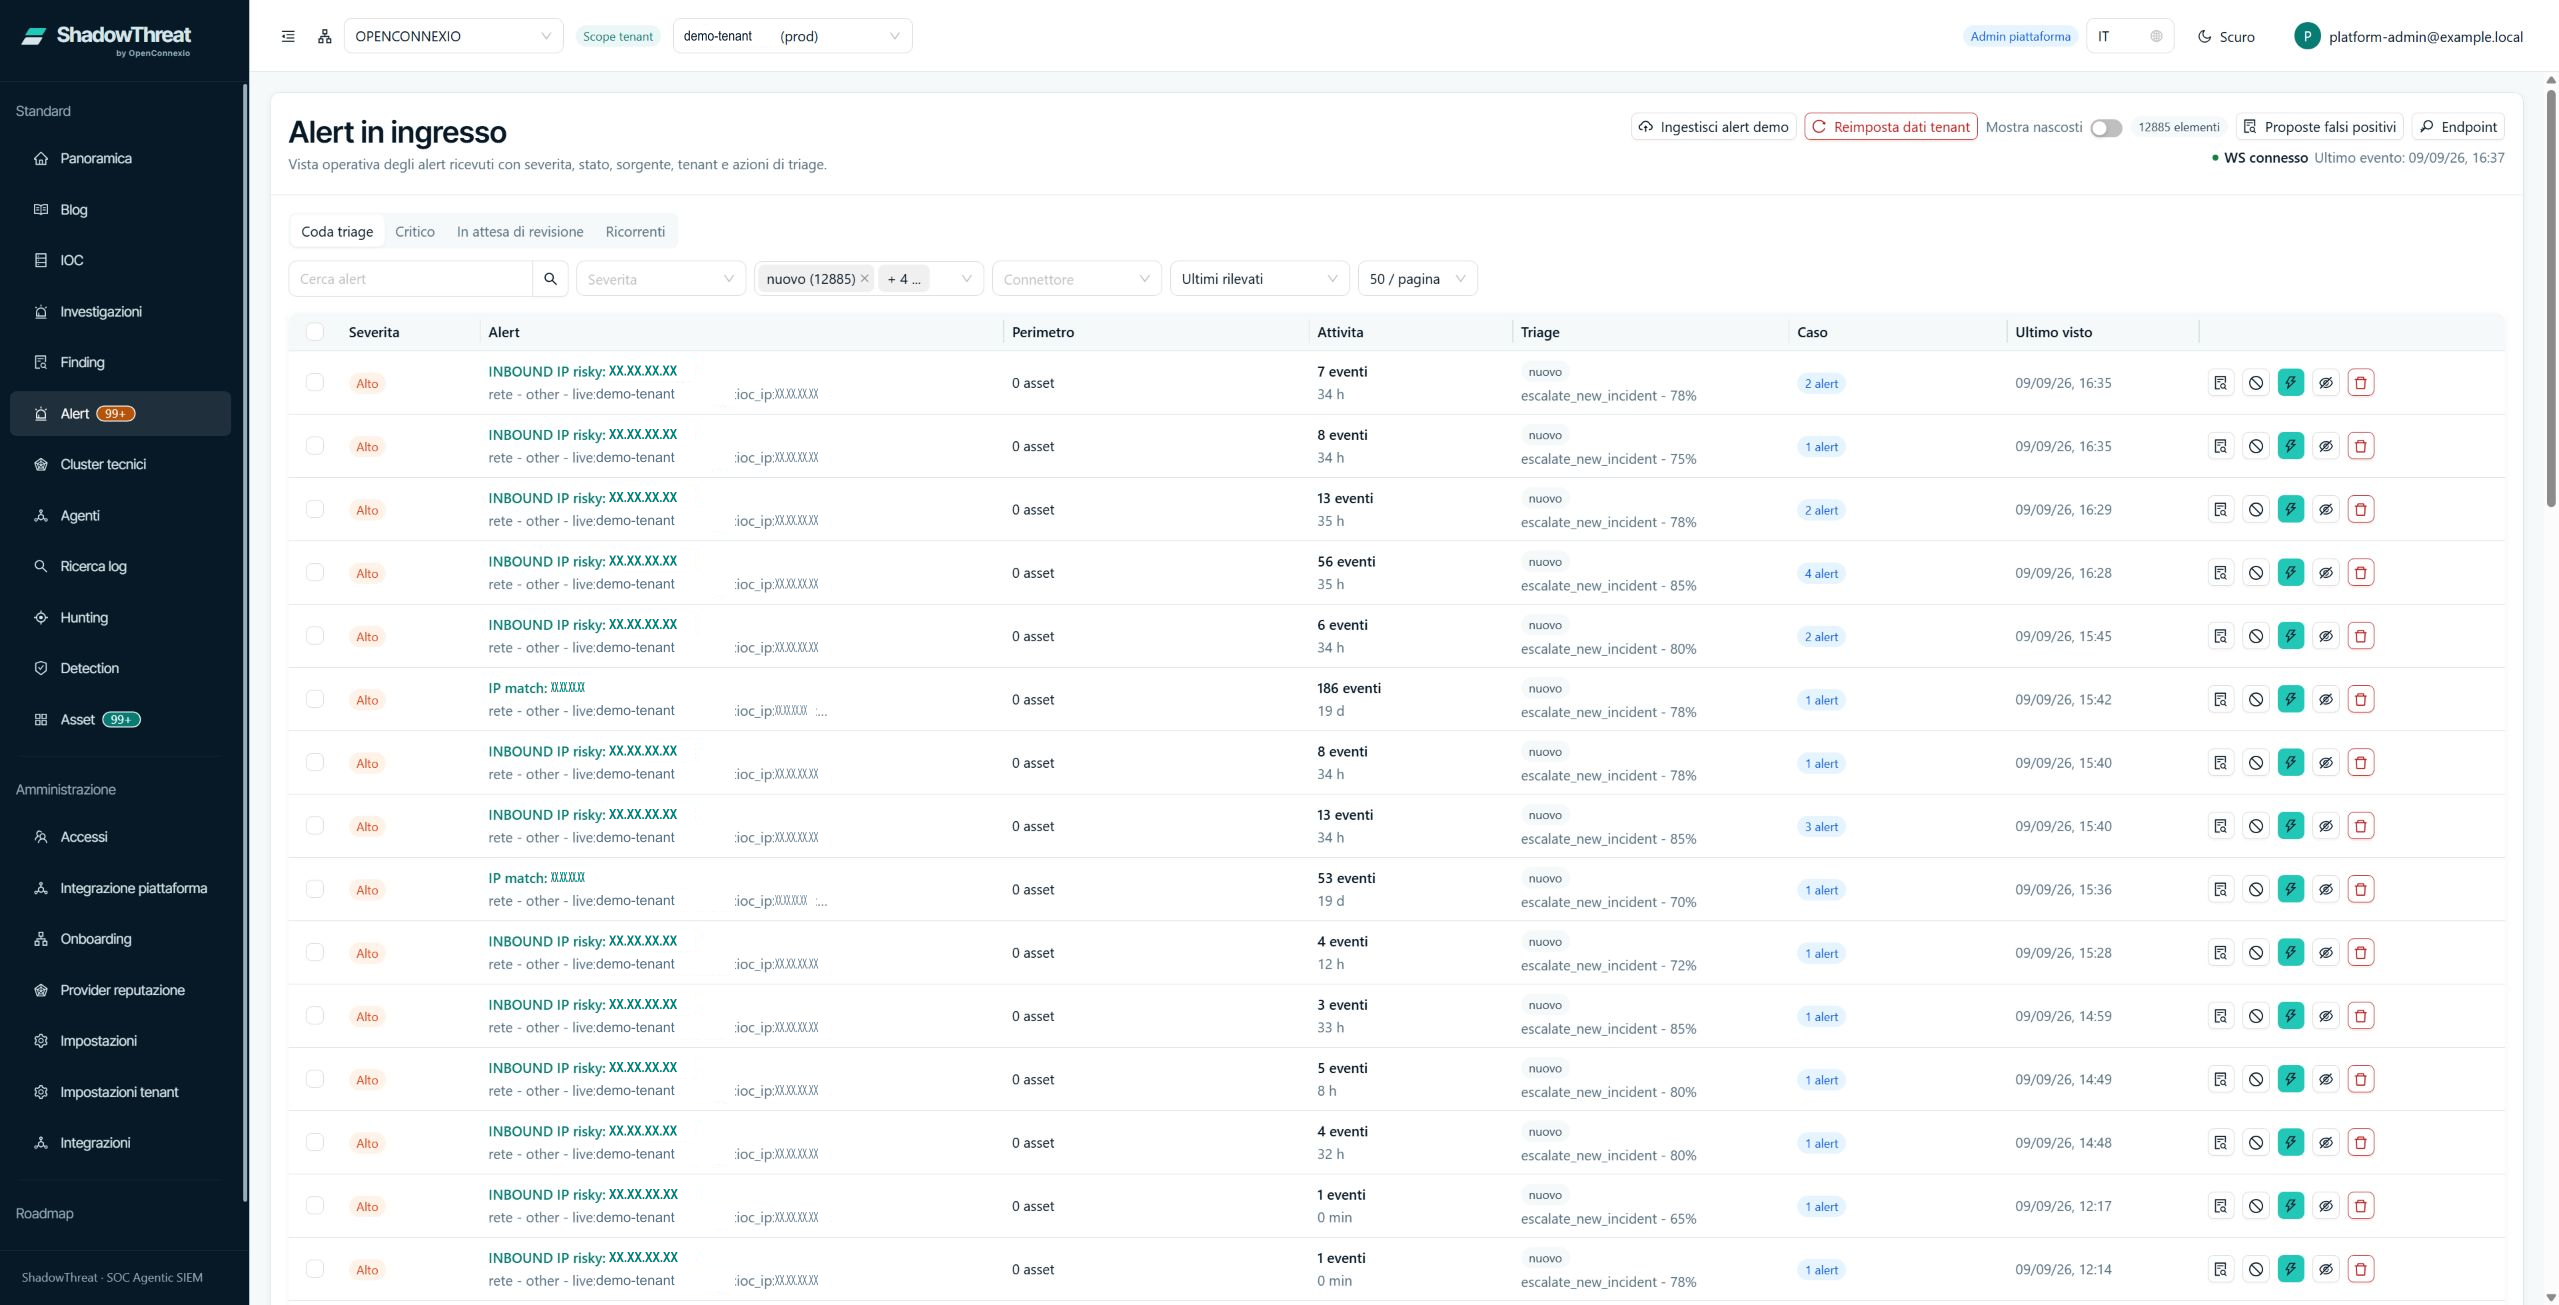
Ricerca, priorità, stato e origine aiutano il team a individuare rapidamente gli avvisi che richiedono attenzione.
I finding, cioè i casi da approfondire, riuniscono evidenze, sistemi coinvolti, rischio e livello di affidabilità della valutazione.
Dal caso verificato nasce un incidente con evidenze, responsabili e attività da svolgere sempre collegate.
Inventario, vulnerabilità e informazioni sui sistemi. Un tenant è l’ambiente separato associato al cliente o all’unità selezionata.
Regole, soglie e indicatori di minaccia vengono preparati, approvati e pubblicati in modo controllato.
Indicatori, fonti e riscontri aiutano gli analisti a verificare un segnale e cercare attività sospette collegate.
La ricerca nei registri tecnici resta limitata al cliente o all’ambiente selezionato, evitando commistioni tra organizzazioni.
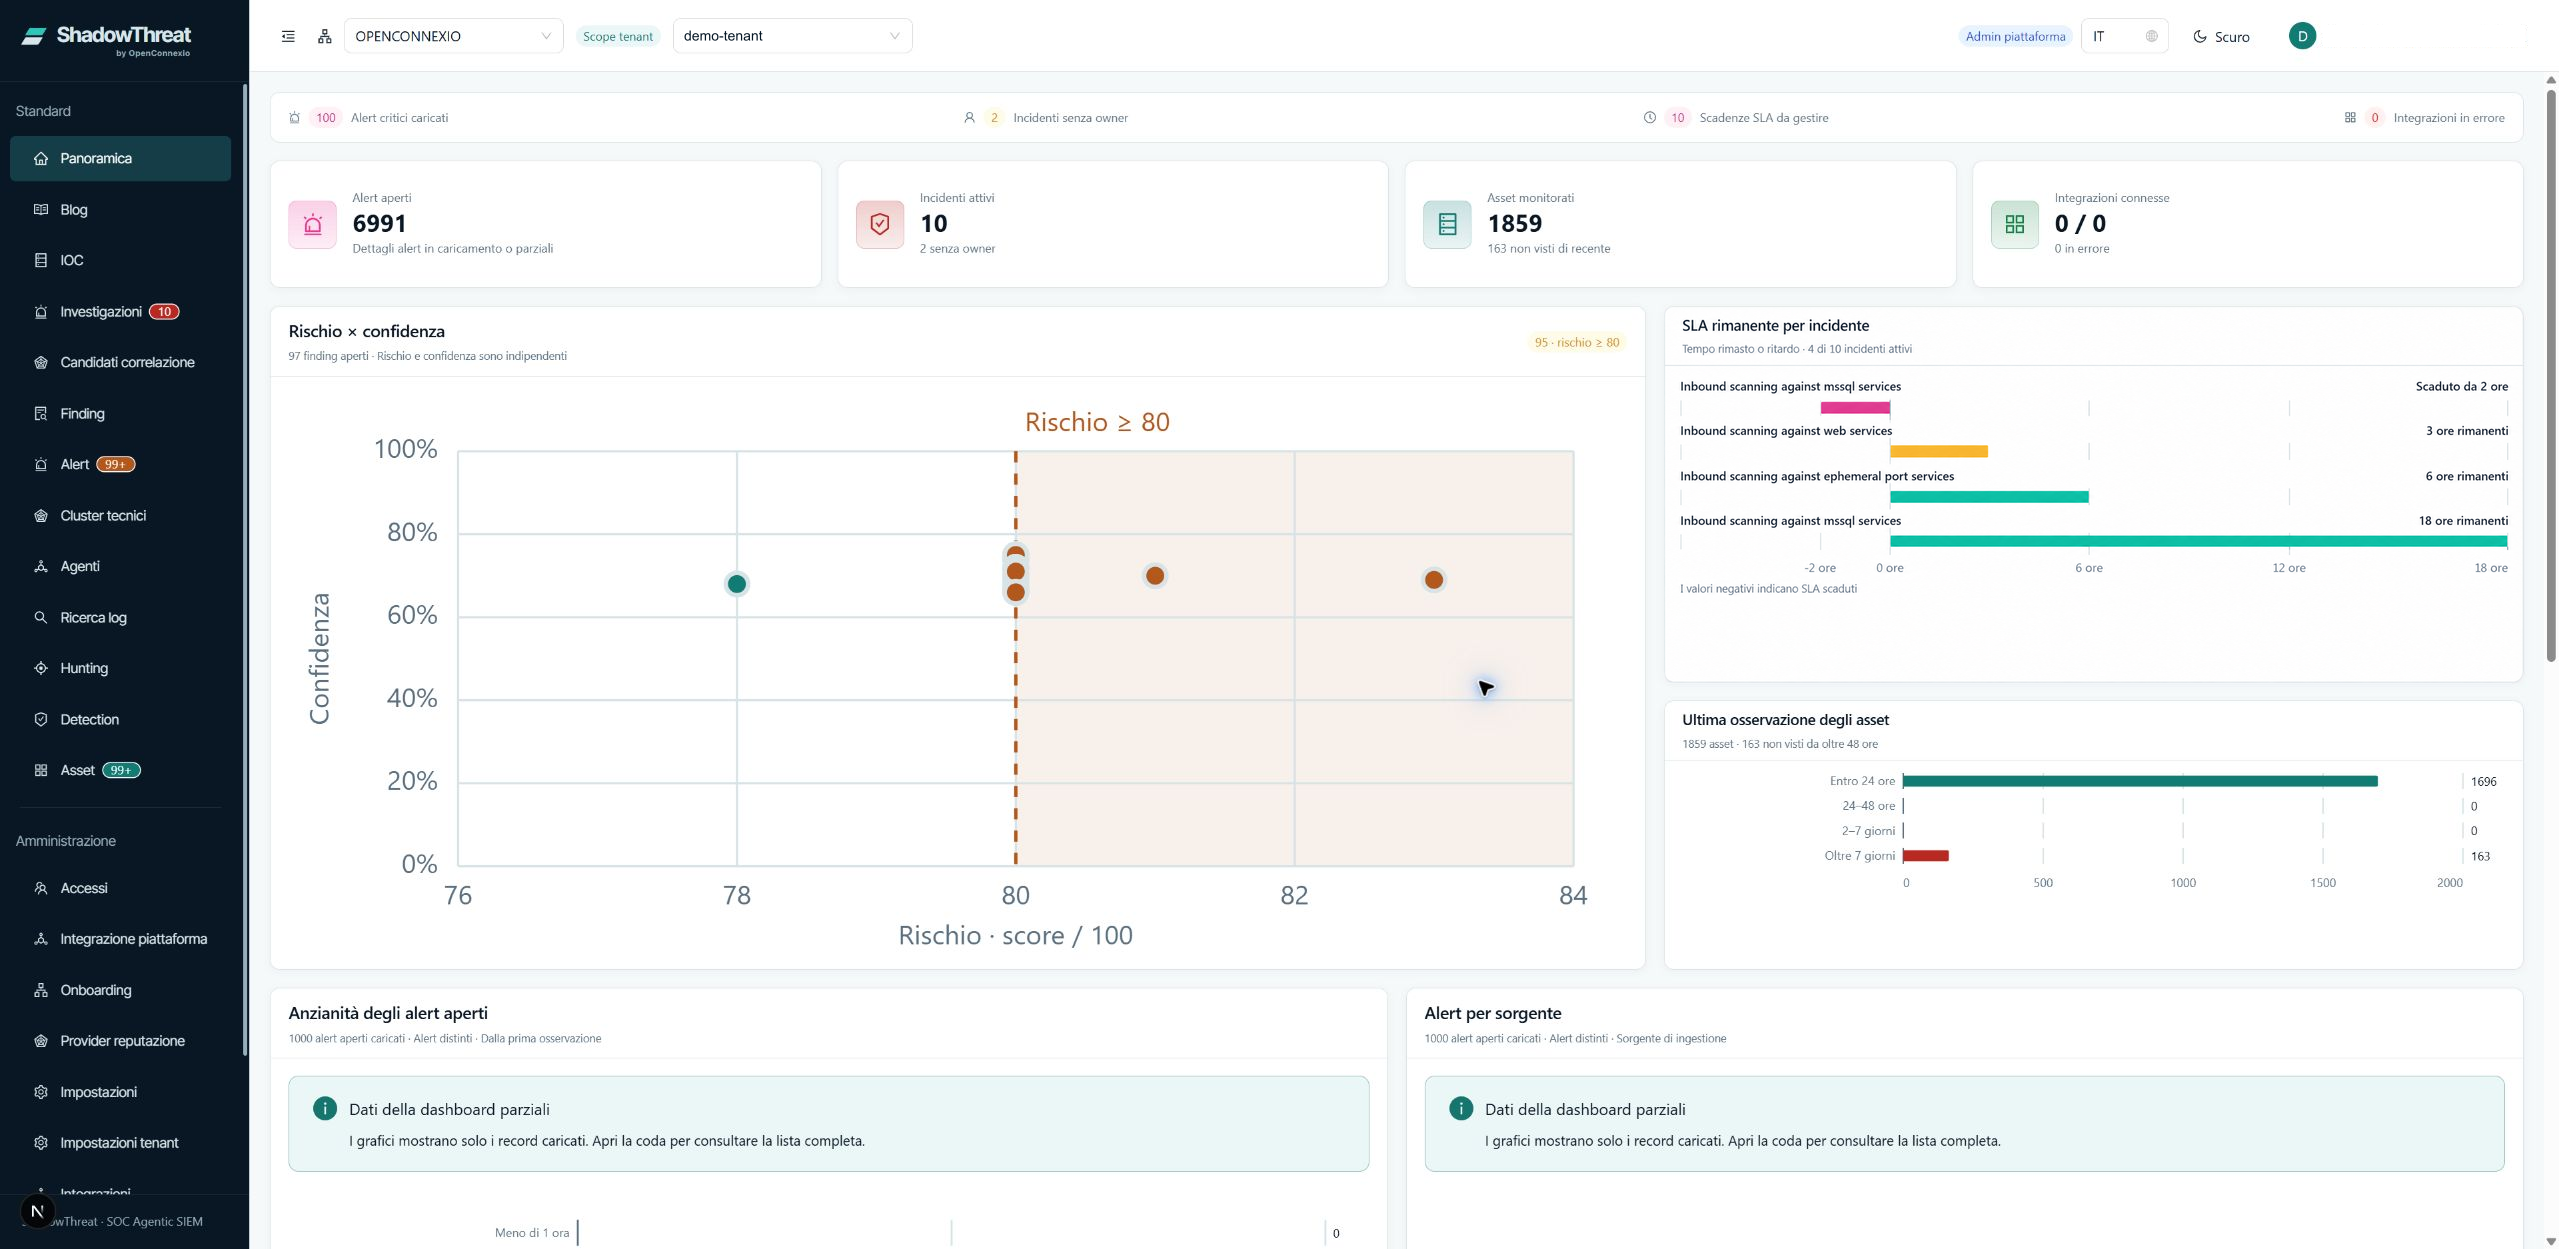
Panoramica operativa
La panoramica riunisce gli indicatori che orientano il lavoro del team. Il perimetro operativo — cioè il cliente, l’ente o l’ambiente selezionato — dà significato a ogni conteggio e accompagna l’analista verso i relativi dettagli.
Come si costruisce il contesto
Dall’ambiente selezionato alla decisione operativa, ogni passaggio aggiunge informazioni senza confondere dati e responsabilità.
Partner, cliente e ambiente selezionato indicano sempre a quali dati e sistemi si riferisce il lavoro dell’analista.
Origine, priorità, stato e sequenza degli eventi descrivono il punto di partenza dell’analisi.
Sistemi, vulnerabilità, indicatori di minaccia ed evidenze aiutano a capire ciò che è stato osservato.
Il caso da approfondire, l’incidente e le attività assegnate conservano ogni passaggio dalla verifica all’azione.
Dal volume alla priorità
Ricerca e filtri aiutano a individuare i segnali più importanti. Dal singolo avviso l’analista accede ai dettagli, alla sequenza degli eventi, ai sistemi coinvolti e alle azioni disponibili, mantenendo visibile il cliente o l’ambiente di riferimento.
Rilevamento e informazioni sulle minacce
Le funzioni tecniche collegano regole di rilevamento, indicatori di compromissione (IOC), parole chiave e fonti sulle minacce al lavoro di verifica. Stati e approvazioni rendono chiaro il percorso prima della pubblicazione.
Regole di rilevamento in formato Sigma, gestite secondo la configurazione dell’ambiente.
Condizioni basate su soglia per i casi d’uso supportati dal perimetro.
Indicatori di compromissione e termini operativi organizzati con stato e contesto.
Passaggi di controllo prima della disponibilità nel perimetro previsto.
La disponibilità effettiva di regole, integrazioni e flussi di lavoro dipende dalla configurazione e dal piano di rilascio dell’ambiente selezionato.
FAQ
Apri la panoramica operativa e controlla l’ambiente selezionato. Lì trovi gli avvisi aperti e gli incidenti in corso. Se vuoi sapere cosa c’è dietro un conteggio, puoi passare all’elenco corrispondente e aprire la voce che ti interessa.
Parti dall’inventario dell’ambiente in cui si trova il server. Sulla risorsa puoi consultare i dati disponibili, come il sistema operativo, il software rilevato e le vulnerabilità segnalate dalle sorgenti collegate. Se manca un’informazione che ti aspettavi, verifica quali dati sta inviando la sorgente.
Controlla lo stato della regola nell’ambiente in cui vuoi usarla. La preparazione, l’approvazione e la pubblicazione sono passaggi distinti. Per capire se il team può già usarla, verifica che sia stata pubblicata per quell’ambiente.
Vedi ShadowThreat nel tuo scenario
Partiamo dall’organizzazione, dai sistemi e dalle responsabilità del tuo team per seguire insieme il percorso dall’avviso alla decisione.